
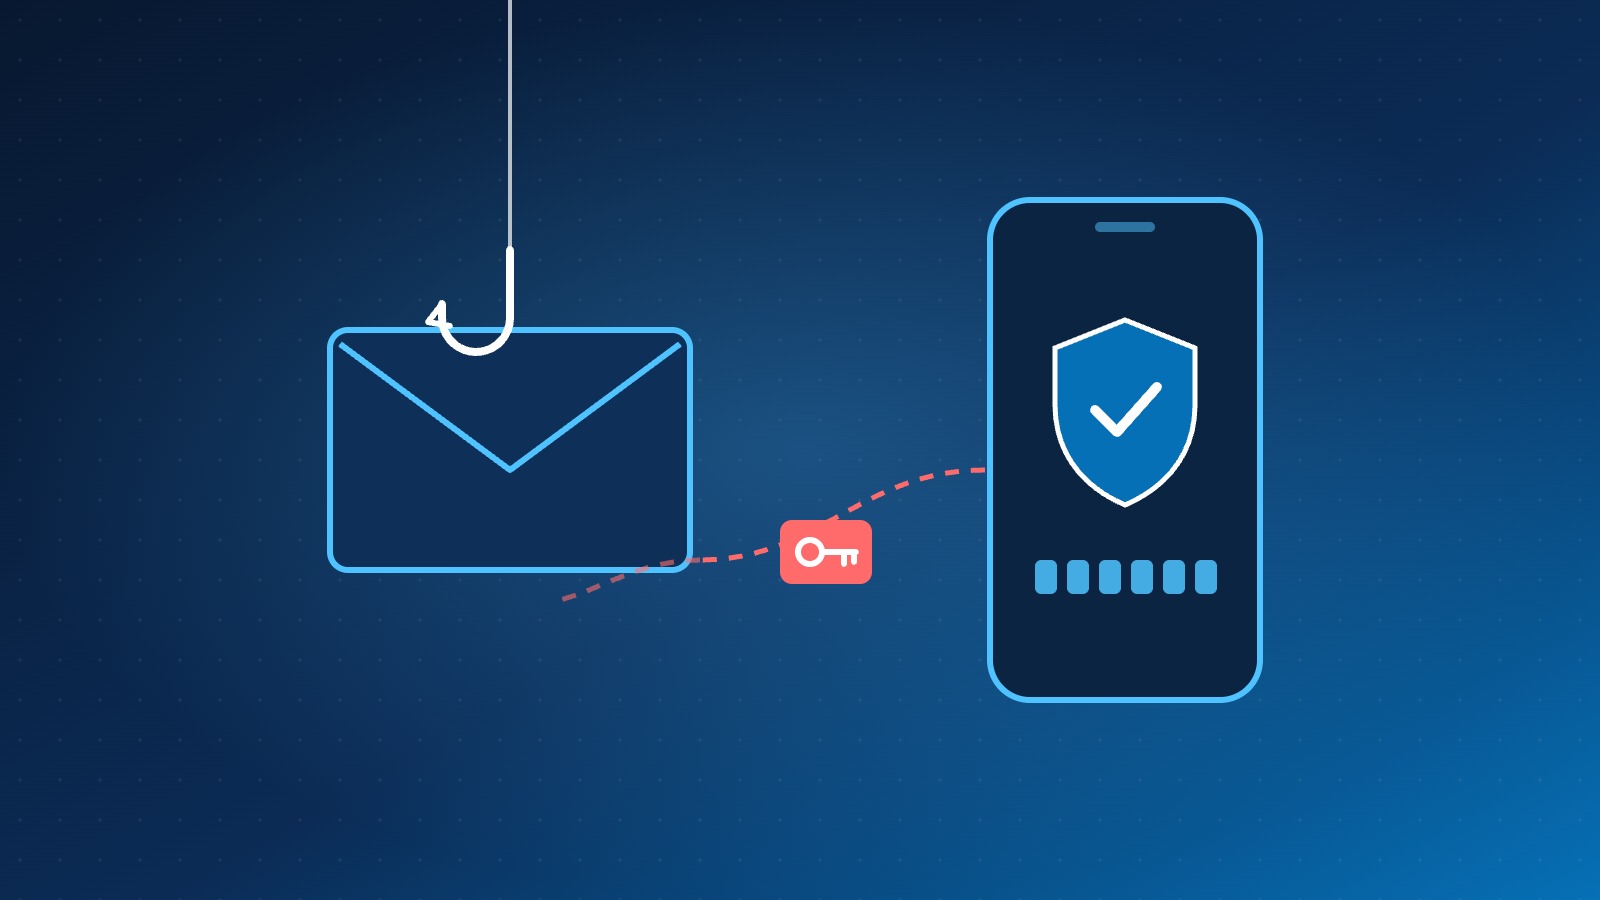
Ein aktueller Datenschutzvorfall in einem mittelständischen Produktionsunternehmen zeigt, wie wichtig ein aufmerksamer Umgang mit verdächtigen E-Mails ist – und dass auch eine aktivierte Zwei-Faktor-Authentifizierung (2FA) keinen vollständigen Schutz vor Phishing bietet. Der Fall verdeutlicht außerdem, warum schnelle interne Meldewege entscheidend sind, um gesetzliche Meldefristen einzuhalten.
Was ist passiert?
Ein Mitarbeiter erhielt eine täuschend echt wirkende E-Mail mit einem Link zu einem Dateiverzeichnis eines Kontakts, mit dem das Unternehmen kürzlich im Austausch stand. Über diesen Link wurden seine Zugangsdaten und ein Anmeldetoken abgegriffen. Dadurch konnten Unbefugte trotz aktivierter Zwei-Faktor-Authentifizierung auf das geschäftliche E-Mail-Postfach zugreifen.
Der Angriff blieb zunächst unbemerkt. Erst mehrere Monate später wurde der Vorfall im Rahmen anderer Sicherheitsuntersuchungen entdeckt. Die anschließende Auswertung der Zugriffsprotokolle ergab, dass während des Zeitraums des unbefugten Zugriffs sehr zahlreiche Zugriffe auf E-Mails und deren Anhänge stattgefunden hatten.
Nach der Entdeckung wurde das betroffene Konto gesperrt, aktive Sitzungen wurden beendet und die Zugangsdaten zurückgesetzt.
Wie Angreifer die Zwei-Faktor-Authentifizierung umgehen
Bei solchen Angriffen geben Opfer ihre Zugangsdaten auf einer gefälschten Anmeldeseite ein, die sich zwischen Nutzer und echten Dienst schaltet. Die Seite leitet die Anmeldung einschließlich des zweiten Faktors an den echten Dienst weiter und fängt dabei das ausgestellte Sitzungs- bzw. Anmeldetoken ab. Mit diesem Token können Angreifer anschließend auf das Konto zugreifen, ohne den zweiten Faktor erneut eingeben zu müssen.
2FA bleibt dennoch eine wichtige Schutzmaßnahme – sie erschwert viele Angriffe erheblich. Sie muss jedoch durch weitere technische und organisatorische Maßnahmen ergänzt werden.
Was lässt sich daraus lernen?
Technische Schutzmaßnahmen allein reichen nicht immer aus. Entscheidend sind die Sensibilisierung der Beschäftigten, die frühzeitige Erkennung ungewöhnlicher Zugriffe und klar geregelte Meldewege.
Besonders wichtig ist die unverzügliche interne Meldung jedes vermuteten Sicherheits- oder Datenschutzvorfalls. Nur durch eine schnelle Meldung können Schutzmaßnahmen rechtzeitig eingeleitet, mögliche Schäden begrenzt und die strengen gesetzlichen Meldefristen eingehalten werden.
Meldewege im Unternehmen
Verdächtige E-Mails, ungewöhnliche Anmeldungen oder mögliche Datenabflüsse müssen unverzüglich an die IT-Abteilung bzw. den Informationssicherheitsbeauftragten (ISB) gemeldet werden.
Bei Verdacht auf eine Datenschutzverletzung ist auch der Datenschutzbeauftragte (DSB) unverzüglich einzubeziehen. Die verantwortliche Stelle muss ebenfalls informiert werden, damit erforderliche Maßnahmen und gesetzliche Meldepflichten rechtzeitig geprüft werden können.
Eine vollständige Aufklärung des Vorfalls darf für die interne Meldung nicht abgewartet werden.
Gesetzliche Meldepflichten
Art. 33 DSGVO – strenge Fristen
Meldepflichtige Datenschutzverletzungen müssen unverzüglich und möglichst binnen 72 Stunden nach Kenntniserlangung der zuständigen Datenschutzaufsichtsbehörde gemeldet werden.
Die 72 Stunden sind keine Wartefrist. Eine Meldung muss ohne unangemessene Verzögerung erfolgen. Fehlende Untersuchungsergebnisse können nachgereicht werden.
Art. 34 DSGVO – Betroffene informieren
Die möglicherweise offengelegten E-Mails und Dokumente müssen risikoorientiert inhaltlich geprüft werden, um Art, Umfang und Schutzbedürftigkeit der personenbezogenen Daten zu bestimmen.
Ergibt sich daraus ein voraussichtlich hohes Risiko für die Rechte und Freiheiten betroffener Personen, müssen diese grundsätzlich unverzüglich über die Datenschutzverletzung informiert werden.
NIS2-Meldepflichten beachten
Für Unternehmen, die unter die NIS2-Regelungen fallen, gelten bei erheblichen Sicherheitsvorfällen zusätzliche, besonders strenge Meldepflichten gegenüber dem Bundesamt für Sicherheit in der Informationstechnik (BSI): eine frühe Erstmeldung innerhalb von 24 Stunden, eine weitere Meldung innerhalb von 72 Stunden und grundsätzlich eine Abschlussmeldung spätestens einen Monat nach der 72-Stunden-Meldung.
Deshalb sollte bei jedem Sicherheitsvorfall frühzeitig geprüft werden, welche gesetzlichen Meldepflichten neben der DSGVO bestehen und welche Fristen einzuhalten sind. Mehr dazu unter NIS2 – Pflichten umsetzen.
Handlungsempfehlungen für Unternehmen
- Beschäftigte sensibilisieren: Regelmäßige Schulungen und Phishing-Simulationen schärfen den Blick für täuschend echte E-Mails – auch von scheinbar bekannten Absendern.
- Phishing-resistente Anmeldeverfahren prüfen: Verfahren wie FIDO2-Sicherheitsschlüssel oder Passkeys sind an die echte Website gebunden und erschweren das Abgreifen von Anmeldedaten deutlich.
- Ungewöhnliche Anmeldungen erkennen: Anmeldeprotokolle auswerten und Warnmeldungen für auffällige Zugriffe (z. B. neue Standorte, Geräte oder ungewöhnliche Zugriffsmengen) einrichten.
- Sitzungen begrenzen: Gültigkeit von Anmeldesitzungen sinnvoll beschränken und Zugriffe an Bedingungen wie verwaltete Geräte knüpfen.
- Meldewege festlegen und bekannt machen: Wer ist wann zu informieren – IT, ISB, DSB, Geschäftsleitung? Kontaktdaten und Abläufe müssen allen Beschäftigten bekannt sein.
- Ernstfall üben: Den Ablauf von der internen Meldung bis zur behördlichen Meldung regelmäßig trainieren.
Passende Schulungsformate finden Sie unter Bewusstsein – Unterweisung – Schulung. Unterstützung bei der Bewertung von Datenschutzverletzungen bietet unsere Datenschutzberatung gemäß DSGVO.
Fazit
Sicherheitsvorfälle sollten niemals erst nach Abschluss der technischen Untersuchung gemeldet werden. Schnelle interne Meldewege, die Einhaltung der gesetzlichen Fristen und eine sorgfältige Bewertung möglicher Folgen sind entscheidend, um Schäden zu begrenzen und rechtliche Pflichten zu erfüllen. Zwei-Faktor-Authentifizierung ist ein wichtiger Baustein – ersetzt aber weder aufmerksame Beschäftigte noch eine funktionierende Erkennung und Meldekette.
Unterstützung durch mabs-compliance
Sie vermuten einen Sicherheitsvorfall? Auf unserer Seite Cyber-Notfall erfahren Sie, wie wir Sie im Ernstfall unterstützen. Für den Aufbau von Meldewegen, Awareness-Maßnahmen und eines wirksamen Informationssicherheitsmanagements steht Ihnen unser ISB als Service zur Verfügung. Sprechen Sie uns an.