
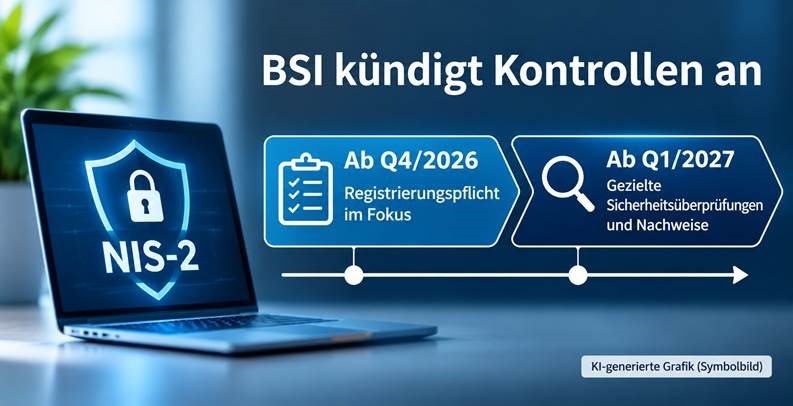
Das Bundesamt für Sicherheit in der Informationstechnik (BSI) will die Umsetzung der NIS-2-Anforderungen künftig stärker kontrollieren. Ab dem vierten Quartal 2026 sollen zunächst fehlende Registrierungen in den Fokus rücken, ab Anfang 2027 sind gezielte Sicherheitsüberprüfungen vorgesehen. Für Unternehmen zählt dabei nicht nur, dass geeignete Maßnahmen umgesetzt und dokumentiert sind: Auch die Geschäftsleitung trägt Verantwortung und muss regelmäßig an Schulungen teilnehmen.
BSI kündigt verstärkte Kontrollen an
Wie Tagesspiegel Background am 8. Oktober 2026 berichtete, hat das BSI eine Durchsetzungsinitiative im Zusammenhang mit NIS-2 angekündigt. Der Bericht wurde unter anderem von ChannelPartner aufgegriffen. Demnach soll die Behörde noch im vierten Quartal 2026 aktiv auf Einrichtungen zugehen, die sich offensichtlich hätten registrieren müssen.
Welche Schritte sind angekündigt?
Ab Q4/2026: Registrierungspflicht im Fokus
Zunächst will das BSI Einrichtungen ansprechen, bei denen eine erforderliche Registrierung offenbar ausgeblieben ist. Nach den berichteten Aussagen soll das Verfahren mit einer Anhörung beginnen. Bleibt eine Klärung aus, können weitere behördliche Maßnahmen bis hin zu einem Bußgeld folgen.
Ab Q1/2027: Gezielte Sicherheitsüberprüfungen
Ab dem ersten Quartal 2027 will das BSI einzelne Einrichtungen auffordern, ihre IT-Sicherheit prüfen zu lassen und Nachweise vorzulegen. Die dafür erforderlichen Kontrollbefugnisse bestehen bereits. Angekündigt sind gezielte, thematisch fokussierte Prüfungen – keine flächendeckenden Audits aller NIS-2-betroffenen Unternehmen.
Informationssicherheit ist Aufgabe der Geschäftsleitung
NIS-2 betrifft nicht allein die IT-Abteilung oder den Informationssicherheitsbeauftragten. Nach § 38 BSIG müssen die Geschäftsleitungen wichtiger und besonders wichtiger Einrichtungen die erforderlichen Risikomanagementmaßnahmen umsetzen und deren Umsetzung überwachen. Operative Aufgaben lassen sich im Unternehmen verteilen; die Verantwortung für eine angemessene Steuerung und Überwachung bleibt jedoch eine Führungsaufgabe.
Regelmäßige Schulung der Geschäftsleitung
Ebenso wichtig ist die regelmäßige Schulung der Geschäftsleitung. Sie soll in die Lage versetzt werden, Risiken für die Informationssicherheit zu erkennen und zu bewerten, geeignete Risikomanagementpraktiken einzuordnen und die Auswirkungen von Sicherheitsrisiken auf die Dienstleistungen des Unternehmens zu verstehen.
Eine allgemeine Sensibilisierung oder die ausschließliche Schulung der IT-Verantwortlichen ersetzt die Qualifizierung der Geschäftsleitung nicht. Sinnvoll sind managementgerechte Schulungen, die strategische Entscheidungen, Verantwortlichkeiten, Risikobewertung und die Überwachung der Maßnahmen behandeln. Das BSI hat hierzu ein gemeinsam mit Verbänden entwickeltes Beispielcurriculum veröffentlicht, das als Orientierung für die Schulungsgestaltung dienen kann. Ein verbindliches Schulungsformat ist es nicht. Ergänzend unterstützen wir Sie mit Unterweisungen und Schulungen zur Informationssicherheit.
Was sollten Unternehmen jetzt überprüfen?
- Betroffenheit und Registrierung: Ist geklärt, ob das Unternehmen unter die NIS-2-Anforderungen fällt, und wurde eine erforderliche Registrierung abgeschlossen?
- Risikomanagement: Sind relevante Risiken systematisch erfasst, bewertet und mit geeigneten Maßnahmen adressiert? Mehr dazu auf unserer Seite zu Risikomanagement und Notfallmanagement.
- Technische und organisatorische Maßnahmen: Sind die Sicherheitsmaßnahmen tatsächlich umgesetzt und nachvollziehbar dokumentiert?
- Verantwortung der Geschäftsleitung: Sind Zuständigkeiten, Berichtswege, Entscheidungen und die Überwachung der Umsetzung klar geregelt?
- Schulung der Geschäftsleitung: Haben die betroffenen Mitglieder der Geschäftsleitung eine geeignete Schulung absolviert, und sind regelmäßige Auffrischungen sowie Teilnahmen dokumentiert?
- Sicherheitsvorfälle: Gibt es praktikable Verfahren zur Erkennung, Behandlung und gegebenenfalls Meldung relevanter Vorfälle?
- Nachweise und Wirksamkeit: Können Unternehmen und Leitung im Prüfungsfall verständlich darlegen, welche Maßnahmen bestehen und wie ihre Wirksamkeit kontrolliert wird?
Warum sich eine frühzeitige Vorbereitung lohnt
Die angekündigte Intensivierung der Aufsicht ist ein guter Anlass, den eigenen Umsetzungsstand zu überprüfen. Dazu gehört neben der technischen Absicherung vor allem die Frage, ob Prozesse im Alltag funktionieren, Entscheidungen dokumentiert werden und die Geschäftsleitung ausreichend qualifiziert ist.
Wer vorhandene Lücken jetzt systematisch schließt, reduziert den Aufwand bei möglichen Prüfungen und stärkt zugleich die Widerstandsfähigkeit des Unternehmens gegenüber Cyberrisiken. Ein strukturiertes Informationssicherheits-Managementsystem – etwa im Rahmen unserer ISMS-Komplettbetreuung – schafft dafür die Grundlage.
Fazit: Umsetzen, führen, schulen und nachweisen
Die Berichte über die geplanten BSI-Kontrollen machen deutlich: Die Nachweisbarkeit der Informationssicherheit gewinnt an Bedeutung. Unternehmen sollten deshalb nicht nur auf technische Maßnahmen und Dokumentation achten, sondern die Verantwortung und regelmäßige Schulung ihrer Geschäftsleitung ausdrücklich in ihre NIS-2-Vorbereitung einbeziehen.
Sie haben Fragen zu NIS-2 oder benötigen Unterstützung bei der Umsetzung? Erfahren Sie mehr darüber, wie wir Sie beim Umsetzen der NIS2-Pflichten begleiten, oder sprechen Sie uns direkt an – wir unterstützen Sie strukturiert und praxisnah.
Quellen und weiterführende Informationen
- Tagesspiegel Background: „BSI kündigt Durchsetzungsinitiative an“, 8. Oktober 2026 (Themenübersicht; der vollständige Artikel kann zugangsbeschränkt sein)
- ChannelPartner: „BSI will bei NIS2 Ernst machen“, 8. Oktober 2026
- § 38 BSIG: Umsetzungs-, Überwachungs- und Schulungspflicht für Geschäftsleitungen
- BSI: Hinweise zum Beispielcurriculum für Geschäftsleitungsschulungen
Hinweis: Die genannten Kontrollzeitpunkte beruhen auf berichteten Ankündigungen des BSI. Sie sind kein verbindlicher Prüfplan für einzelne Einrichtungen. Beitragsbild: KI-generierte Grafik (Symbolbild), keine amtliche BSI-Darstellung.