

Cybersicherheit ist heute ein entscheidender Faktor für Stabilität, Vertrauen und Wettbewerbsfähigkeit – in Unternehmen (klein bis groß) ebenso wie in staatlichen Einrichtungen. In den vergangenen zwei Jahrzehnten hat sich die IT-Landschaft grundlegend verändert: Was einst aus klar abgegrenzten Netzwerken und zentral verwalteten Systemen bestand, ist heute ein hochdynamisches, verteiltes Ökosystem.
Begriffe wie Cloud Computing, Remote Work und Bring Your Own Device (BYOD) sind längst fester Bestandteil des digitalen Alltags. Gleichzeitig sorgt das Internet of Things (IoT) für eine explosionsartige Zunahme vernetzter Geräte – vom privaten Smart Home bis zur industriellen Steueranlage. Diese rasante Digitalisierung kritischer Infrastrukturen – etwa in Energieversorgung, Verkehr, Gesundheitswesen oder Verwaltung – hat neue Chancen, aber auch erhebliche Risiken geschaffen. Grenzen zwischen internen und
externen Netzwerken verschwimmen zunehmend, und klassische Sicherheitsmodelle stoßen an ihre Grenzen Cyberangriffe nehmen weiter zu – und niemand sollte glauben, selbst nicht betroffen zu sein. Laut der TÜV Cybersecurity-Studie 20251 war im vergangenen Jahr bereits jedes siebte Unternehmen (15 %) von einem erfolgreichen Angriff betroffen – ein Anstieg um vier Prozentpunkte gegenüber 2023. Besonders alarmierend: Die Zahl der Firmen, die gleich mehrfach innerhalb eines Jahres Opfer solcher Attacken werden, steigt ebenfalls deutlich. Auch der internationale Vergleich zeigt ein ähnliches Bild. Damit befinden sich fast 70 Prozent aller Unternehmen noch in den frühen Phasen ihrer Sicherheitsentwicklung. – ein klares Zeichen, dass die meisten Organisationen noch weit von einer wirklich widerstandsfähigen Sicherheitsarchitektur entfernt sind.
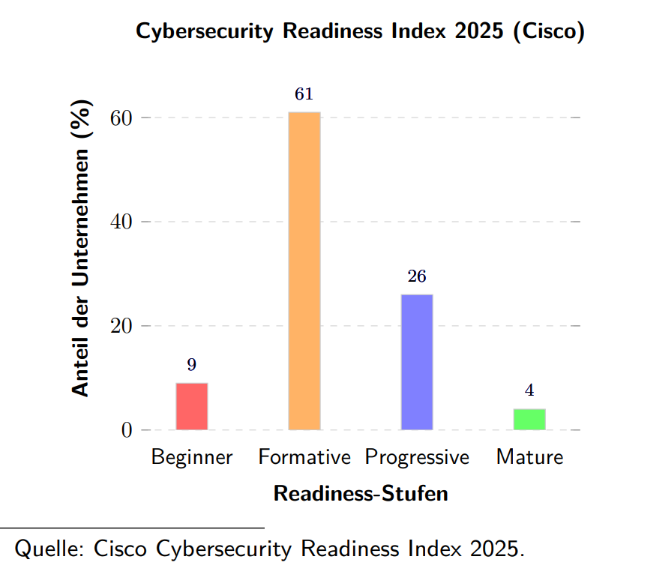
Laut dem Cisco Cybersecurity Readiness Index
2025 haben weltweit nur 4 % der untersuchten Unternehmen den Mature-Status erreicht.
Über 60 % befinden sich noch in den Stufen
Formative oder Beginner.
Diese Zahlen zeigen, dass die meisten Organisationen noch am Anfang ihrer Sicherheitsentwicklung stehen. Ein Zero-Trust-Ansatz kann
helfen, schrittweise Reife aufzubauen – durch
klare Richtlinien, kontinuierliche Verifizierung
und stärkere Identitätskontrollen.
Warum reicht Perimeter-Sicherheit nicht mehr?
In den letzten Jahren hat sich die Bedrohungslage in der Informationssicherheit drastisch verändert. Cyberangriffe nehmen kontinuierlich zu – in ihrer Häufigkeit, Komplexität und Zielrichtung. Kein Bereich ist heute mehr ausgenommen: Unternehmen, Behörden, kritische Infrastrukturen und selbst Privatpersonen sind betroffen. Gleichzeitig verschwimmen die Grenzen zwischen internen und externen Netzwerken zunehmend. Die Digitalisierung schafft Effizienz und Tempo – erweitert aber auch die Angriffsfläche.
Vom Burggraben zur offenen Stadt
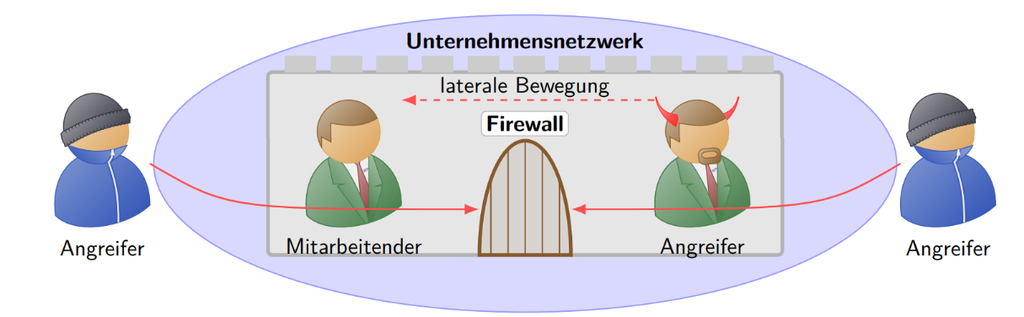
Traditionelle Sicherheitsarchitekturen folgen dem sogenannten „Castle-and-Moat“-Prinzip. Dabei wird das Unternehmensnetzwerk wie eine Burg betrachtet, die durch eine Mauer – den Perimeter – und ein Tor, meist in Form einer Firewall, geschützt wird. Innerhalb dieser Mauern gelten alle Nutzer und Systeme als vertrauenswürdig; außerhalb lauert die Gefahr. Ein besonders kritisches Problem des Castle-and-Moat-Modells ist die sogenannte laterale Bewegung: Gelingt einem Angreifer erst der Zugriff auf einen einzigen, als vertrauenswürdig eingestuften Account oder ein kompromittiertes Gerät, kann er sich innerhalb des Netzwerks seitlich bewegen und weitere Systeme und Daten erreichen. Damit wird aus einem lokal begrenzten Vorfall schnell eine organisationsweite Bedrohung – weil das interne Netzwerk als „vertrauenswürdiger Raum“ behandelt wird. Dieses Modell funktioniert in modernen IT-Landschaften jedoch nicht mehr. Durch Cloud Computing, mobile Endgeräte und Homeoffice hat sich der einst klar definierte Perimeter aufgelöst. Technologien wie BYOD, Cloud und IoT schaffen eine neue Form der Ortsunabhängigkeit.
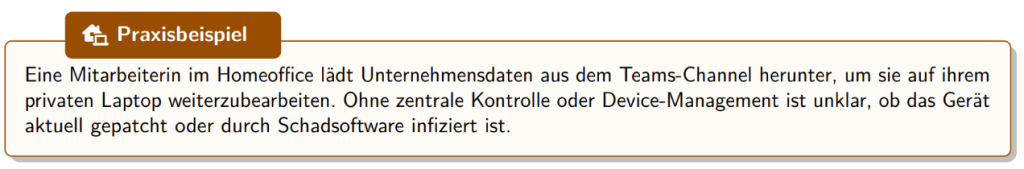
Das Firmennetzwerk ist längst kein abgeschlossener Raum mehr, sondern ein offenes, dynamisch verknüpftes Ökosystem. Nicht nur Nutzer, sondern vor allem ihre Endgeräte prägen das Risiko: Ein kompromittiertes oder nicht verwaltetes Gerät (BYOD, IoT, Homeoffice) kann Schadsoftware einschleusen, Berechtigungen ausweiten und sich seitlich im Netzwerk bewegen. Mit der wachsenden Zahl permanent verbundener Geräte – oft ohne zentrale Verwaltung – lässt sich Vertrauen nicht mehr pauschal über Netzwerkgrenzen definieren, sondern muss pro Identität und Gerätezustand kontinuierlich überprüft werden.
Die Grenzen verschwimmen
In klassischen Sicherheitsmodellen diente die Firewall als zentrale Schutzbarriere – ein einziger Kontrollpunkt zwischen innen und außen. Zugleich galt der Nutzer innerhalb des Unternehmensnetzwerks als vertrauenswürdiges Subjekt. Doch genau hier liegt die Schwäche: Wird dieser Perimeter einmal durchbrochen, erhält ein Angreifer ungehinderten Zugriff auf das interne Netzwerk. Die Burg ist gefallen – und das Intranet wird zum Single Point of Failure. Social-Engineering-Angriffe und gezielte Phishing-Kampagnen nutzen diese Schwachstelle aus, um legitime Zugangsdaten zu kompromittieren. Vertrauen galt dabei bisher ausschließlich bestimmten Subjekten – beispielsweise Nutzern oder Systemen. Interne Datenpakete hingegen wurden traditionell nicht überprüft, weil sie als vertrauenswürdig galten. Daher blieb tiefe Paketprüfung oft aus – ein Nährboden für Missbrauch (z.,B. per Sniffing)
Mit der steigenden Anzahl und Komplexität solcher Angriffe – sowohl von außen als auch von innen – wächst auch die Komplexität der zu schützenden Systeme. Damit wird es zunehmend schwieriger, eine klare Grenze zwischen „innen“ und „außen“ zu ziehen. Nutzer und Geräte bewegen sich heute gleichzeitig innerhalb und außerhalb der
einstigen Burgmauern – je nach Standort, Netzwerk oder Anwendungskontext.
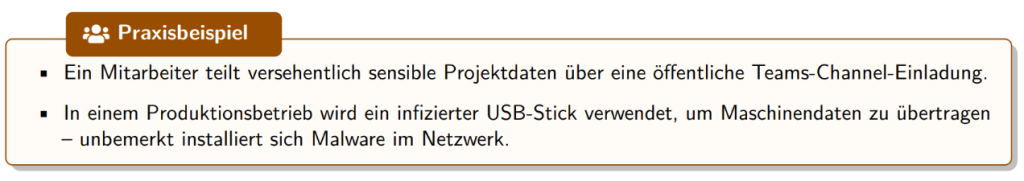
Hinzu kommt, dass viele Organisationen aufgrund von Personalmangel im IT-Sicherheitsbereich und der geringen Transparenz in Cloud-Umgebungen – etwa bei SharePoint-Sites oder in Microsoft Teams – nur eingeschränkte Kontrolle über ihre Daten und Berechtigungen besitzen. Dies erschwert die Verwaltung und Eindämmung von
Sicherheitsrisiken zusätzlich und verdeutlicht, warum ein Zero-Trust-Ansatz eine geeignete Antwort auf diese Herausforderungen darstellt.
Von Vertrauen zu Verifikation – Das Prinzip Zero Trust
Angesichts dieser Entwicklungen wird deutlich: Vertrauen darf kein pauschaler Startzustand mehr sein, sondern muss das Ergebnis kontinuierlicher Prüfung werden. Genau hier setzt das Sicherheitsmodell Zero Trust an. Der Kerngedanke lautet: „Never trust, always verify.“ Jeder Zugriff auf Daten, Systeme oder Anwendungen wird kontextabhängig bewertet – unabhängig davon, ob er von innerhalb oder außerhalb des Netzwerks erfolgt. Entscheidend sind Identität, Gerätezustand, Standort und Verhalten des Nutzers.
Im Gegensatz zu klassischen Sicherheitsansätzen, die auf einer klaren Trennung zwischen intern und extern beruhen, verschiebt Zero Trust den Fokus auf das, was wirklich zählt: Identitäten, Geräte und Daten. Jeder Zugriff muss nachweislich autorisiert und überprüfbar sein. Nur so lässt sich das Risiko einer unbemerkten Kompromittierung
nachhaltig reduzieren.
Typische Schwachstellen im traditionellen Ansatz
Mitarbeitende stecken USB-Sticks ein, ohne dass automatische Schutzmechanismen wie Treiber oder Autorun-Blocker aktiviert sind – ein potenzielles Einfallstor für Schadsoftware.
- In vielen Unternehmen verfügen Nutzer weiterhin über lokale Administratorrechte, was die unbeabsichtigte Installation schädlicher Programme erleichtert. Das Prinzip der geringsten Privilegien (Least Privilege) wird hier häufig verletzt.
- Selbst physische Risiken bestehen fort: Mit Kameras ausgestattete Smartphones ermöglichen das unbemerkte Abfotografieren sensibler Informationen direkt vom Bildschirm.
- Phishing bleibt eine der größten Gefahrenquellen – ein einziger unachtsamer Klick auf einen infizierten E-Mail-Anhang kann Malware ins Unternehmensnetz einschleusen.
Diese alltäglichen Beispiele verdeutlichen, dass Sicherheitsprobleme oft nicht an der Technik selbst, sondern an zu weit gefasstem Vertrauen liegen – genau hier setzt Zero Trust an.
Treiber : Warum jetzt?
- Cloud-Dienste und SaaS verschieben Daten aus dem Firmennetz
- Remote Work und BYOD erhöhen die Varianz der Zugriffskontexte
- Angreifer nutzen gestohlene Anmeldedaten und laterale Bewegung
- Regulatorischer Druck (z. B. NIS2) verlangt nach nachweisbaren Kontrollen und Auditfähigkeit.
Fazit und was Organisationen daraus gewinnen
Zero Trust ist kein Schlagwort, sondern eine notwendige Reaktion auf eine veränderte digitale Realität. Es geht nicht darum, Angriffe vollständig zu verhindern – das ist eine Illusion. Die wahre Stärke moderner Sicherheitsstrategien liegt darin, vorbereitet zu sein.
Organisationen, die Zero Trust umsetzen, gewinnen dabei mehr als nur Schutz: Sie schaffen Transparenz über alle Zugriffe und Datenflüsse, reduzieren ihre Angriffsfläche nachhaltig und erfüllen zugleich regulatorische Anforderungen wie NIS2 oder die DSGVO. Noch wichtiger: Sie ermöglichen sicheres, flexibles Arbeiten – ob im Büro, in der Cloud oder im Homeoffice – und stärken das Vertrauen von Kunden, Partnern und Mitarbeitenden gleichermaßen.
Wer die Haltung verinnerlicht, dass Vertrauen nicht gegeben, sondern verdient und überprüft werden muss, macht Sicherheit nicht zum Hindernis, sondern zu einem Wettbewerbsvorteil.
Im nächsten Teil: Zero Trust in der Praxis – Architektur, Prinzipien und Orientierung für Entscheidende.